सूचना प्रौद्योगिकी
DIDLOO Business Messaging API: स्वीकृत टेम्पलेट से भरोसेमंद ग्राहक संवाद तक
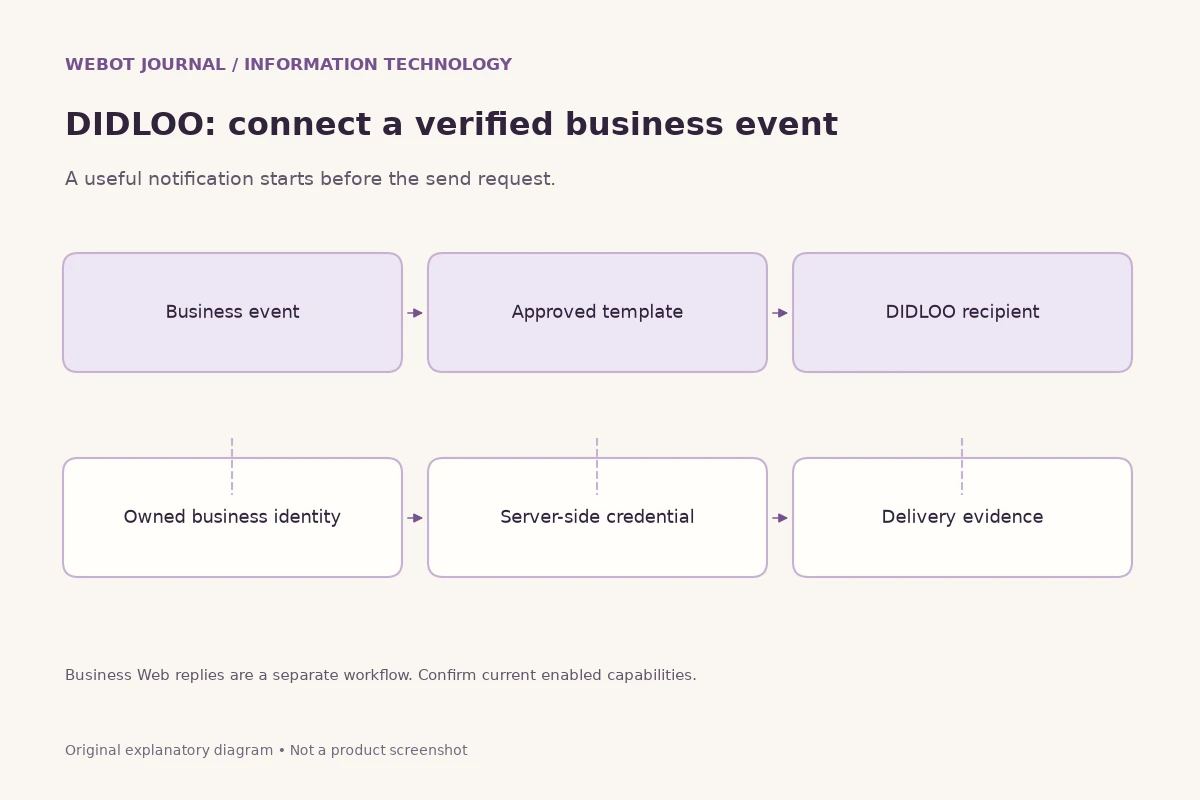
एक व्यावसायिक संदेश एपीआई एक विशेष संचार नेटवर्क पर एक संदेश के साथ व्यावसायिक सॉफ्टवेयर में एक घटना को जोड़ता है। वह कनेक्शन उपयोगी हो सकता है, लेकिन एपीआई स्वयं यह तय नहीं करता है कि ग्राहक संदेश चाहता है या नहीं, क्या अंतर्निहित आदेश सही है या क्या कोई कर्मचारी सदस्य मदद करने के लिए तैयार है। एक विश्वसनीय एकीकरण को भेजने से पहले उन प्रश्नों का उत्तर देना होता है। डी. आई. डी. एल. ओ. ओ की बिजनेस मैसेजिंग एपीआई, डी. आइ. एल, ओ. के उपयोगकर्ताओं तक अधिकृत व्यावसायिक पहचान और अनुमोदित संदेश कार्यप्रवाह के माध्यम से पहुँचने के लिए एक स्वतंत्र सेवा है।
यह मार्गदर्शिका उत्पाद की सीमाओं की व्याख्या करती है और उनके आसपास एक व्यावहारिक एकीकरण योजना विकसित करती है। यह सार्वजनिक रूप से वर्णित क्षमताओं, चालू खाते-विशिष्ट उपलब्धता और सामान्य इंजीनियरिंग सिफारिशों के बीच एक सावधानीपूर्वक रेखा खींचता है। यह एक प्रमाण-आधारित सेटअप गाइड या एक वादा नहीं है कि एक प्रलेखन सूची में प्रत्येक सुविधा प्रत्येक खाते के लिए कार्यरत है। किसी अनुरोध को लागू करने से पहले वर्तमान व्यवसाय पोर्टल और प्रमाणित संदर्भ से परामर्श करें, विशेष रूप से जहां अनुमोदन, सामग्री के प्रकार, समय निर्धारण या क्रेडिट शामिल हैं।
1. API चुनने से पहले माध्यम समझें
DIDLOO मैसेजिंग DIDLOO नेटवर्क के उपयोगकर्ताओं तक पहुँचती है। यह WhatsApp, साधारण SMS या उसी फोन नंबर से जुड़े हर ऐप तक संदेश भेजने का माध्यम नहीं है। इसलिए कारोबार को पहले जानना चाहिए कि उसके ग्राहक वास्तव में किस माध्यम पर संदेश प्राप्त करते हैं। किसी ग्राहक ने DIDLOO इस्तेमाल नहीं किया है तो केवल उसका फोन नंबर पता होना, इस माध्यम को पुराने संपर्क तरीके का उपयुक्त विकल्प नहीं बना देता। ऑटोमेशन में निवेश से पहले लक्षित प्राप्तकर्ताओं को स्पष्ट करें।
उन लोगों को उपस्थिति की जानकारी भेजने वाली कार्यशाला पर विचार करें जिन्होंने अद्यतन जानकारी के लिए डी. आई. डी. एल. ओ. ओ का चयन किया है। इसके एकीकरण का एक स्पष्ट उद्देश्य है, एक ज्ञात प्राप्तकर्ता समूह और समर्थन विकल्पों की व्याख्या करने का अवसर है। इसकी तुलना एक असंबंधित संपर्क सूची अपलोड करने और यह मानते हुए की हर प्रविष्टि पहुँच योग्य है। दूसरा दृष्टिकोण नेटवर्क भागीदारी और अनुमति के साथ डेटा कब्जे को भ्रमित करता है। पहला दल को उपयोगिता का परीक्षण करने, अपेक्षाओं को स्पष्ट करने और संदेश की मात्रा को सफलता के मुख्य उपाय के रूप में मानने से बचने का एक ठोस तरीका देता है।
2. Business API से संदेश भेजना और Business Web से जवाब देना अलग रखें
सार्वजनिक उत्पाद विवरण API से शुरू किए गए स्वीकृत टेम्पलेट संदेशों और Business Web में ग्राहक सेवा के जवाबों को अलग बताता है। API अधिकृत OTP, लेनदेन संबंधी और प्रचार संदेशों के कार्यप्रवाह के लिए है। Business Web में ग्राहक द्वारा शुरू की गई बातचीत के बाद निर्धारित जवाब देने की अवधि लागू होती है। डैशबोर्ड खोलने या दोबारा लॉगिन करने से उस अवधि के बाहर सेवा का जवाब भेजने की नई अनुमति नहीं मिलती।
इन्हें अपने प्रक्रिया आरेख में अलग-अलग संचालन के रूप में मानचित्रित करें। एक आदेश-पुष्टि घटना एक अनुमोदित लेन-देन टेम्पलेट का चयन कर सकती है। एक ग्राहक जो एक प्रश्न पूछ रहा है, वह सेवा दल के लिए काम का सृजन कर सकता है। संगठन को एक संदेश-पीढ़ी नियम और एक जवाब-संचालन नियम दोनों की आवश्यकता होती है; एक दूसरे का विकल्प नहीं है। किसी अन्य प्रदाता की सेवा-विंडो अवधि को डी. आई. डी. एल. यू. निर्देशों में न लिखें। खाते पर लागू वर्तमान डी. आई. डी. एल. यू. नीति को पढ़ें और किसी अलग प्लेटफॉर्म से एक परिचित संख्या के बजाय वास्तविक कॉन्फ़िगर की गई सीमा के आसपास डिज़ाइन करें।
3. बिज़नेस पहचान का जिम्मेदार स्वामी तय करें
व्यावसायिक पहचान उस संगठन का प्रतिनिधित्व करती है जिससे ग्राहक सुनने की उम्मीद करते हैं। यह निर्धारित करें कि खाते का मालिक कौन है, कौन इसे प्रशासित कर सकता है और किस व्यावसायिक फोन पहचान का उपयोग किया जाएगा। सार्वजनिक व्यवस्था मार्गदर्शन व्यवसाय पंजीकरण, फोन सत्यापन, अनुमोदन और एपीआई-कुंजी प्रबंधन का वर्णन करता है। एक चरण को पूरा करने के लिए प्रत्येक भेजने वाली श्रेणी या प्रत्येक सामग्री प्रारूप की मंजूरी के लिए गलती नहीं की जानी चाहिए। वर्तमान डैशबोर्ड में प्रत्येक आवश्यक गेट की पुष्टि करें।
किसी कर्मचारी के व्यक्तिगत खाते के आसपास एकीकरण करने से बचें क्योंकि यह जल्दी से उपलब्ध है। कर्मचारियों का कारोबार, साझा पासवर्ड और अस्पष्ट स्वामित्व बाद में परिचालन संबंधी समस्याएं बन जाते हैं। डी. आई. डी. एल. ओ. ओ की सार्वजनिक जानकारी यह भी चेतावनी देती है कि ऐप-संख्या और व्यवसाय-संख्या उपयोग के बीच परिवर्तन के लिए जानबूझकर खाता चरणों की आवश्यकता होती है और इतिहास को विलय नहीं करता है। हिसाब से कार्रवाई करने से पहले उस विकल्प की योजना बनाएं। एक पायलट को एक उचित स्वामित्व वाली पहचान और एक प्रलेखित अनुमोदन पथ का उपयोग करना चाहिए, बजाय उत्पादन पहचान को हटाने या परिवर्तित करने के, जबकि डेवलपर्स अभी भी खोज कर रहे हैं।
4. वर्तमान प्रमाणित API दस्तावेज़ को आधार बनाएँ
एपीआई प्रलेखन क्षेत्र के नामों, अनुमत मूल्यों और प्रतिक्रिया आकारों का वर्णन करता है, लेकिन वे विवरण विकसित हो सकते हैं। डी. आई. डी. एल. ओ. ओ के विस्तृत अंतिम बिंदु संदर्भों तक इसके व्यापार पोर्टल के माध्यम से पहुँचा जा सकता है। सार्वजनिक विवरण प्रत्येक ऑपरेशन को निष्पादित करने के लिए एक अवलोकन प्रदान करते हैं, न कि अप्रतिबंधित अनुमति। कार्यान्वयन से पहले, इच्छित अंतिम बिंदु के लिए वर्तमान अनुबंध को पढ़ें और इसे स्वामित्व वाले व्यावसायिक खाते की अनुमतियों और सक्षम विशेषताओं के साथ मिलान करें।
एक उपयोगी विकास नोट प्रलेखन संस्करण, संचालन नाम, आवश्यक पहचान, अपेक्षित अनुरोध क्षेत्रों और अनुमत सामग्री प्रकार को दर्ज करता है। उस नोट को गुप्त से अलग रखें। किसी मार्ग के नाम से एक कार्यशील अंतिम बिंदु का अनुमान न लगाएं या यह न मान लें कि एक सूची प्रविष्टि पूर्ण निष्पादन समर्थन साबित करती है। जहां प्रलेखन और अवलोकन किया गया व्यवहार असहमत है, प्रभावित रोलआउट को रोकें और अधिकृत समर्थन प्रक्रिया के माध्यम से स्पष्टीकरण लें। एक सफल एच. टी. टी
5. क्रेडेंशियल सर्वर पर सुरक्षित रखें
एकीकरण प्रमाण पत्र एक संरक्षित सर्वर-साइड विन्यास या गुप्त प्रणाली में आता है। इसे ब्राउज़र जावास्क्रिप्ट, मोबाइल अनुप्रयोग स्रोत, सार्वजनिक भंडार, स्क्रीनशॉट या लेख उदाहरणों में एम्बेड नहीं किया जाना चाहिए। वेब पेज देखने वाले ग्राहक को उस पेज से व्यवसाय भेजने वाली कुंजी निकालने में सक्षम नहीं होना चाहिए। विकास, परीक्षण और उत्पादन तक पहुंच को अलग-अलग जिम्मेदारियों के रूप में मान लें, भले ही मंच के सटीक प्रमुख-प्रबंधन विकल्प अलग-भिन्न हों।
उन लोगों और प्रणालियों तक पहुंच को सीमित करें जिन्हें वास्तव में इसकी आवश्यकता है। रिकॉर्ड करें कि आवर्तन के लिए कौन जिम्मेदार है और यदि एक कुंजी को बदल दिया जाता है तो अनुप्रयोग को कैसे अद्यतन किया जाएगा। लॉग को प्राधिकरण शीर्षलेख को संग्रहीत किए बिना त्रुटि की जांच करने के लिए पर्याप्त जानकारी लेनी चाहिए। यदि कोई प्रमाण पत्र गलती से उजागर हो जाता है, तो इसे नवीनतम फ़ाइल से हटाना प्रतिक्रिया का केवल एक हिस्सा है; जिम्मेदार मालिक को मंच की वर्तमान निरसन और प्रतिस्थापन प्रक्रिया का पालन करना चाहिए। कभी भी आपके खाते या डेटा के खिलाफ किसी संदिग्ध लीक हुई कुंजी का परीक्षण न करें जो आपके पास नहीं है।
6. सहमति का उद्देश्य समझने योग्य रखें
एक उपयोगी संदेश में एक अपेक्षित प्रेषक, एक स्पष्ट उद्देश्य और एक उपयुक्त दर्शक होता है। ग्राहकों को बताएं कि किस चैनल का उपयोग किया जाएगा और उन्हें किस तरह की जानकारी की उम्मीद करनी चाहिए। एक ऑर्डर अद्यतन और एक प्रचार प्रस्ताव अलग-अलग उद्देश्यों के लिए होते हैं, भले ही दोनों एक ही व्यवसाय से आते हों। ग्राहक की पसंद का आंतरिक रिकॉर्ड रखें और अवांछित संचार को रोकने का एक व्यावहारिक तरीका रखें। यह जिम्मेदार कार्यप्रवाह डिजाइन है, यह दावा नहीं है कि एक विशेष कानूनी आवश्यकता स्वचालित रूप से पूरी हो जाती है।
असंबद्ध अभियानों के लिए आयातित संपर्कों या पिछली खरीद का उपयोग निर्विवाद अनुमति के रूप में न करें। एक टीम को यह समझाने में सक्षम होना चाहिए कि एक व्यक्तिगत प्राप्तकर्ता को एक प्रेषण में क्यों शामिल किया गया है। विनियमित गतिविधियों या संवेदनशील व्यक्तिगत जानकारी के लिए, वास्तविक अधिकार क्षेत्र और इसमें शामिल डेटा के लिए उपयुक्त सलाह प्राप्त करें। इंजीनियरिंग का लक्ष्य सीधा हैः प्रेषण से पहले अनुमति की जांच की जानी चाहिए, और ग्राहक की शिकायत के बाद कर्मचारियों को संदेश के कारण का पुनर्निर्माण नहीं करना चाहिए।
7. ऐसे टेम्पलेट बनाएँ जो स्वीकृति के बाद भी उपयोगी रहें
एक अनुमोदित टेम्पलेट एक नियंत्रित संदेश संरचना है, न कि मनमाने प्रचार पाठ के साथ इसके अर्थ को बदलने का निमंत्रण। एक पहचानने योग्य उद्देश्य के लिए एक टेम्पलेट लिखें। प्रेषक, घटना और अगली कार्रवाई को सामान्य भाषा में समझाइए। उन सूचनाओं के लिए चर का उपयोग करें जो वैध रूप से बदलती हैं, जैसे कि एक आदेश संदर्भ या नियुक्ति समय, बजाय प्रत्येक वाक्य को एक अप्रतिबंधित प्रतिस्थापन स्थान में बदलने के।
ग्राहक संचार के लिए जिम्मेदार व्यक्ति के साथ उदाहरणों की समीक्षा करें। क्या कोई प्राप्तकर्ता उस आंतरिक प्रणाली को पढ़े बिना संदेश को समझ सकता है जिसने इसे प्रेरित किया? क्या एक कड़ी एक स्वामित्व, प्रासंगिक गंतव्य की ओर ले जाती है? क्या राशि, तिथि और पहचानकर्ता स्पष्ट रूप से अलग हैं? उपयुक्त श्रेणी प्रस्तुत करें और टेम्पलेट का उपयोग करने से पहले आवश्यक अनुमोदन की प्रतीक्षा करें। प्रारंभिक एकीकरण के लिए, अनुमोदित पाठ टेम्पलेट मान्य करने के लिए एक ठोस सीमा प्रदान करते हैं। किसी भी समृद्ध सामग्री समर्थन की अलग से पुष्टि करें; लेखन नियंत्रण या एक योजना में एक क्षेत्र यह साबित नहीं करता है कि एक खाता प्रत्येक मीडिया प्रारूप को भेज सकता है।
8. OTP को प्रमाणीकरण प्रक्रिया का एक हिस्सा मानें
एक ओ. टी. पी. संदेश प्रमाणीकरण यात्रा का समर्थन कर सकता है, लेकिन एक कोड प्राप्त करना सुरक्षित प्रमाणीकरण को पूरा करने के समान नहीं है। आपके अनुप्रयोग को अभी भी कोड को सही ढंग से उत्पन्न करना, मान्य करना और समाप्त करना चाहिए और इसे इच्छित उपयोगकर्ता कार्रवाई से जोड़ना चाहिए। प्रयासों को सीमित करें और सामान्य अनुप्रयोग लॉग में कोड को उजागर करने से बचें। एक संदेश टेम्पलेट जानकारी का परिवहन करता है; यह अनुप्रयोग में एकमात्र सुरक्षा निर्णय नहीं बनना चाहिए।
उदाहरण के लिए, एक लॉगिन प्रवाह को एक कोड भेजने के अनुरोध को उस कोड के सफल सत्यापन से अलग करना चाहिए। यदि ग्राहक किसी अन्य कोड का अनुरोध करता है, तो आवेदन को एक स्पष्ट नियम की आवश्यकता होती है कि कौन सा कोड मान्य रहता है। लापरवाही से त्रुटि संदेशों के माध्यम से यह खुलासा करने से बचें कि क्या किसी असंबंधित व्यक्ति का खाता मौजूद है। ये सामान्य डिजाइन अनुशंसाएँ हैं, न कि छिपे हुए डी. आई. डी. एल. ओ. ओ प्रमाणीकरण कार्यान्वयन के बारे में दावे। केवल अपने स्वामित्व वाले भागों को एकीकृत करें, और वास्तविक संदेश जमा करते समय वर्तमान एपीआई के अनुमत ओ. टी. पी. टेम्पलेट और प्राप्तकर्ता नियमों का पालन करें।
9. लेनदेन के संदेश सत्यापित घटनाओं से बनाएँ
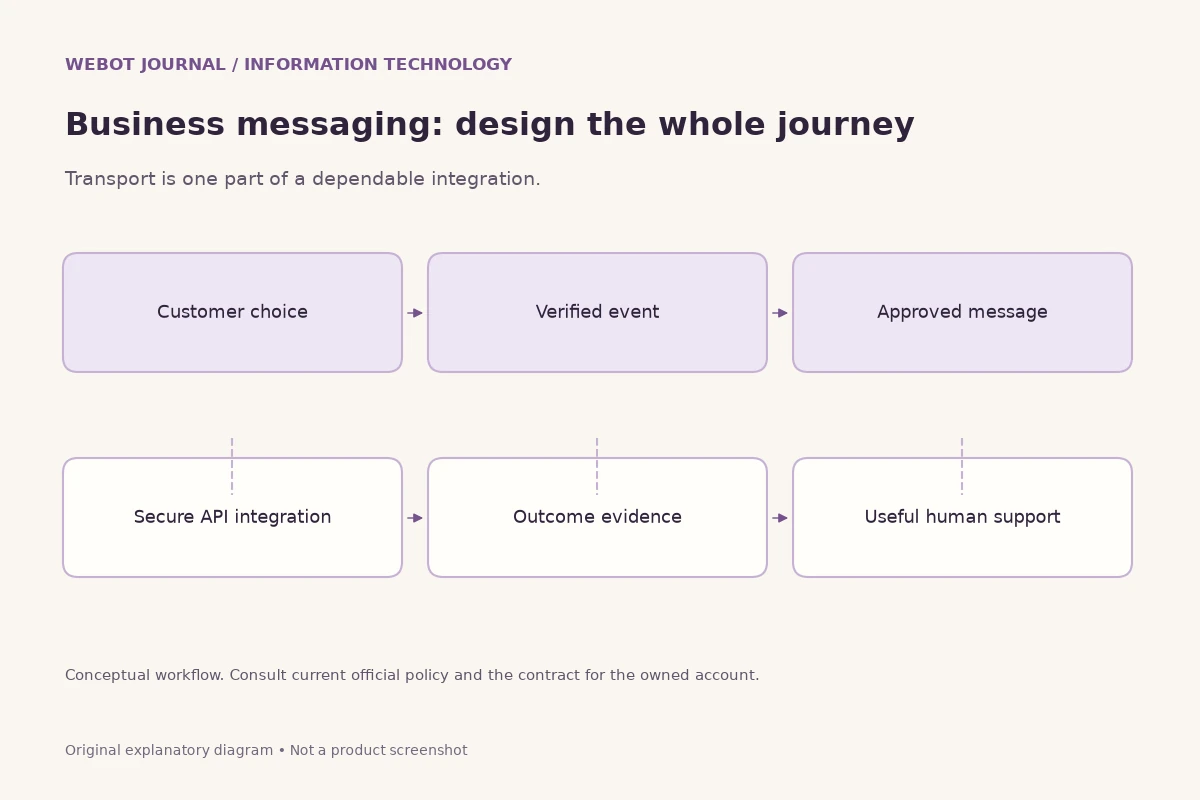
एक लेन-देन संदेश में एक व्यावसायिक घटना को प्रतिबिंबित करना चाहिए जो वास्तव में हुई है। एक आदेश स्वीकृति एक प्रतिबद्ध आदेश रिकॉर्ड से आनी चाहिए, जबकि एक शिपिंग अद्यतन सत्यापित पूर्ति साक्ष्य से आनी चाहिये। सफलता का संदेश भेजने से बचें क्योंकि एक ब्राउज़र एक पुष्टिकरण एनिमेशन प्रदर्शित करता है या क्योंकि एक आंतरिक कार्यकर्ता ने प्रसंस्करण शुरू कर दिया है। यदि अंतर्निहित घटना बाद में विफल हो जाती है, तो संदेश ग्राहक को गुमराह कर सकता है और अतिरिक्त सहायता कार्य कर सकता हैं।
बिज़नेस घटना को इच्छित सूचना से जोड़ने वाला रिकॉर्ड अपने एप्लिकेशन में रखें। इसमें घटना का प्रकार, ग्राहक संदर्भ, चुना टेम्पलेट और सबमिशन का परिणाम हो सकता है; इसकी पहुँच उचित रूप से सीमित रखें। सोचें कि वही घटना आपके सॉफ्टवेयर वर्कर को दो बार मिलने पर क्या होगा। डुप्लिकेट संदेश रोकने की शुरुआत आपके अपने कार्यप्रवाह से होती है। जब तक वर्तमान API दस्तावेज़ न बताएँ, किसी खास idempotency header के समर्थन का अनुमान न लगाएँ। आंतरिक डुप्लिकेट-रोधी नियम उपयोगी है, लेकिन वह साबित नहीं करता कि टाइमआउट हुए बाहरी अनुरोध को कभी स्वीकार नहीं किया गया था।
10. प्रचार संदेशों पर अलग निर्णय लें
प्रचार संदेश अपने स्वयं के दर्शकों के चयन, सामग्री समीक्षा और आवृत्ति निर्णयों का हकदार है। एक ग्राहक बार-बार घुसपैठ करने वाले प्रस्तावों को पाते हुए अनुरोधित सेवा अद्यतन का स्वागत कर सकता है। प्राप्तकर्ताओं का चयन करने वाले कार्यप्रवाह में समावेश के कारण को स्पष्ट और सम्मान के लिए अनुरोधों को रोकने के लिए रखें। एक अनुमोदित प्रचार टेम्पलेट का उपयोग एक अलग श्रेणी की आवश्यकताओं या खाते की वर्तमान अनुमतियों के आसपास एक सुविधाजनक तरीके के रूप में नहीं किया जाना चाहिए।
ग्राहक अनुभव के साथ-साथ व्यावसायिक प्रतिक्रिया का उपयोग करके अभियानों का मूल्यांकन करें। एक छोटी प्रासंगिक दर्शक एक बड़ी सूची की तुलना में अधिक मूल्यवान हो सकती है जो प्रेषक को नहीं पहचानती है। यह स्थापित करें कि कौन एक अभियान लिख सकता है, कौन इसे मंजूरी देता है और टीम भविष्य में सुरक्षित रूप से प्रेषण को कैसे रोक सकती है। कभी भी एपीआई पहुँच को अवांछित थोक संदेश भेजने की अनुमति के रूप में न समझें। उत्पाद अनुमोदन और उचित संचार के लिए संगठन की जिम्मेदारी अलग-अलग परतें हैं, और न ही स्वचालित भेजने के बटन के पीछे गायब होना चाहिए।
11. सबमिशन, डिलीवरी और पढ़े जाने को अलग समझें
एक संदेश प्रणाली कई अलग-अलग तथ्यों को उजागर कर सकती हैः एक अनुरोध स्वीकार कर लिया गया था, एक संदेश भेजा गया था। उन राज्यों को एक भी हरित सफलता के लेबल में नहीं गिराया जाना चाहिए। डी. आई. डी. एल. ओ. ओ की प्रलेखित वितरण-रिपोर्ट अवधारणा संदेश ट्रैकिंग को वार्तालाप-इतिहास पुनर्प्राप्ति से अलग करती है। स्वामित्व वाले संचालन के लिए लौटाए गए पहचानकर्ताओं को संरक्षित करें और यह पूछते समय कि क्या सबूत मौजूद हैं, वर्तमान रिपोर्ट अनुबंध से परामर्श लें।
स्थिति को कर्मचारियों की समझ वाली भाषा में दिखाएँ। स्वीकृत होने का अर्थ प्रक्रिया शुरू होना हो सकता है; यह प्रमाण नहीं कि किसी व्यक्ति ने संदेश देखा। पढ़े जाने का समय उपलब्ध न होना यह साबित नहीं करता कि ग्राहक ने कारोबार को नजरअंदाज किया। कनेक्टिविटी, सेटिंग और उत्पाद का व्यवहार उपलब्ध प्रमाण को प्रभावित कर सकते हैं। अज्ञात स्थिति स्पष्ट रखें और आशावादी अनुमान के बजाय सत्यापित रिकॉर्ड से ग्राहक सेवा के निर्णय लें। परिणाम अस्पष्ट हो तो नया संदेश भेजने से पहले जाँचें, क्योंकि वह डुप्लिकेट हो सकता है।
12. शेड्यूलिंग की उपलब्धता अलग से सत्यापित करें
सार्वजनिक व्यवसाय अवलोकन में समय-निर्धारण का उल्लेख है, और प्रलेखन सूची में अनुसूचित-संदेश संचालन शामिल हैं। परिचालन अनुसूचना संबंधित सर्वर अनुसूचिका और चालू खाता समर्थन पर भी निर्भर करती है। किसी विशेष समय पर नियुक्ति अनुस्मारक का वादा करने से पहले, सत्यापित करें कि सुविधा सक्षम है और वास्तविक वातावरण में काम कर रही है। एक सहेजा गया अनुसूची रिकॉर्ड एक पूर्ण प्रेषण के समान नहीं है, और एक सफल लेखन स्क्रीन इस बात का प्रमाण नहीं है कि एक पृष्ठभूमि कार्यकर्ता चलेगा।
यदि समय निर्धारण उपलब्ध है, तो निर्धारित समय क्षेत्र और नियुक्ति में परिवर्तन के समय व्यवहार को परिभाषित करें। यह स्थापित करें कि संपादन, विराम और रद्द करना पहले से शुरू प्रेषण के साथ कैसे बातचीत करते हैं। पहले स्वामित्व प्राप्तकर्ताओं और गैर-आवश्यक उदाहरणों के साथ परीक्षण करें। यदि परिचालन की तैयारी को सत्यापित नहीं किया गया है, तो इसे एक भरोसेमंद सेवा के रूप में विज्ञापन करने के बजाय पुष्टि करने के लिए कुछ के रूप میں वर्णित सुविधा को रखें। व्यवसाय को कभी भी एक आवश्यक दायित्व के लिए अनुस्मारक पर तब तक भरोसा नहीं करना चाहिए जब तक कि इसकी एक परीक्षित प्रक्रिया और एक उपयुक्त गिरावट न हो।
13. दोबारा प्रयास करते समय अनिश्चित परिणाम का ध्यान रखें
नेटवर्क विफलताएँ अस्वीकृत अनुरोध और अज्ञात परिणाम के बीच एक महत्वपूर्ण अंतर पैदा करती हैं। यदि मान्यता स्वीकार करने से पहले स्पष्ट रूप से किसी अनुरोध को अस्वीकार कर देती है, तो अमान्य डेटा को ठीक करना उचित हो सकता है। यदि जमा करने के बाद कनेक्शन का समय समाप्त हो जाता है, तो सर्वर पहले से ही संदेश को स्वीकार कर चुका होगा। अंधा फिर से भेजना डुप्लिकेट बना सकता है। अनुरोध के संदर्भ को बनाए रखें और आगे क्या करना है, यह तय करने से पहले राज्य को निर्धारित करने के लिए उपलब्ध प्रलेखित साक्ष्य का उपयोग करें।
हर चीज के लिए एक लूप के बजाय विफलता के प्रत्येक वर्ग के लिए फिर से प्रयास करने की नीति बनाएँ। अमान्य क्रेडेंशियल्स को एक एक्सेस समीक्षा की आवश्यकता होती है, अनुपलब्ध अनुमतियों को एक अनुमोदन समीक्षा की आवश्यक होती है और विकृत क्षेत्रों को अनुबंध सुधार की आवश्यकता है। अस्थायी नेटवर्क समस्याएं सीमित बैकऑफ़ और जाँच के योग्य हैं। केवल प्रतिबंध से बचने के लिए पहचान को न घुमाएं या पेलोड को न बदलें। एक विश्वसनीय प्रणाली ईमानदारी से अनिश्चितता को बनाए रखती है और जिम्मेदार प्रचालक को कुंजी या अनावश्यक ग्राहक सामग्री को उजागर किए बिना इसे हल करने के लिए पर्याप्त जानकारी देती है।
14. वास्तविक रिकॉर्ड से क्रेडिट का मिलान करें
डी. आई. डी. एल. ओ. ओ का व्यवसाय प्रेषण वर्तमान ऋण दरों और खाते की जाँच के अधीन है। एक निश्चित मूल्य को एकीकरण योजना में नक़ल करने के बजाय वास्तविक डैशबोर्ड और वर्तमान अनुबंध को पढ़ें। स्पष्ट रूप से बताई गई धारणाओं के साथ इच्छित कार्यभार का अनुमान लगाएं, जिसमें श्रेणी और कोई भी सामग्री-विशिष्ट कारक शामिल हैं जिनका वर्तमान मंच समर्थन करता है। व्यावसायिक अनुमोदन को इस तकनीकी तथ्य से अलग रखें कि एक एपीआई कॉल का निर्माण किया जा सकता है।
संचालन कर्मचारियों के लिए, स्वामित्व वाले कार्यप्रवाह भेजने वाले द्वारा लौटाए गए रसीदों और अभिलेखों को संरक्षित रखें। एक अनुसूची को सहेजा जा रहा है, एक अनुरोध स्वीकार किया जा रहा हैं और एक सत्यापित वित्तीय डेबिट अलग-अलग घटनाएँ हैं। रिफंड नियम का निर्माण न करें या गुम डिलीवरी रिकॉर्ड से शून्य शुल्क का अनुमान न लगाएं। यदि वित्तीय साक्ष्य सामंजस्य नहीं बनाते हैं, तो उस विसंगति को स्पष्ट करें और अधिकृत समाधान प्रक्रिया का पालन करें। यह लेख उत्पाद की दरें निर्धारित नहीं करता है, निपटान व्यवहार को नहीं बदलता है या मुफ्त संदेश की मात्रा का वादा नहीं करता हैः वे निर्णय वर्तमान मंच नीति और वास्तविक खाते के साक्ष्य से संबंधित हैं।
15. पूरे कार्यप्रवाह में ग्राहक डेटा सुरक्षित रखें
एक एकीकरण अक्सर ग्राहक की तुलना में अधिक जानकारी की प्रतियां बनाता है। प्राप्तकर्ता तक पहुँचने से पहले एक संदेश एक ऑर्डर प्रणाली, एक कतार, आवेदन लॉग और एक समर्थन इनबॉक्स से गुजर सकता है। उन प्रतियों को मैप करें और तय करें कि कौन सी आवश्यक हैं। संदेश के मुख्य भाग में संवेदनशील विवरण रखने के बजाय जहां संभव हो आंतरिक संदर्भों का उपयोग करें। उन कर्मचारियों तक पहुंच को सीमित रखें जिनके काम के लिए जानकारी की आवश्यकता होती है, और डीबग आउटपुट को दूसरा ग्राहक डेटाबेस बनाने से बचें।
मीडिया और दस्तावेज़ कार्यप्रवाह अतिरिक्त समीक्षा के योग्य हैं। एक मनमाना बाहरी फ़ाइल यू. आर. एल. को केवल इसलिए एक अनुमोदित संलग्नक के रूप में नहीं माना जाना चाहिए क्योंकि इसे डाउनलोड किया जा सकता है। समृद्ध संदेशों का उपयोग करने से पहले वर्तमान सामग्री अनुमोदन और स्वामित्व आवश्यकताओं की पुष्टि करें। एक अनिश्चित क्षमता के लिए, अनुमोदित समर्थित दायरे के साथ रहें। प्रतिधारण निर्णय संगठन की वास्तविक आवश्यकताओं और जिम्मेदारियों को दर्शाते हैं; एक सामान्य ब्लॉग ग्राहक डेटा के प्रत्येक व्यवसाय, देश या श्रेणी के लिए अनुपालन को प्रमाणित नहीं कर सकता है।
16. सिर्फ अनुरोध नहीं, पूरा ग्राहक अनुभव जाँचें
एक उपयोगी पायलट एक वास्तविक स्वामित्व वाले व्यावसायिक कार्यक्रम से लेकर प्राप्तकर्ता की समझ और संभावित जवाब तक की पूरी यात्रा का अनुसरण करता है। पुष्टि करें कि सही पहचान दिखाई देती है, चर ठीक से हल होते हैं, लिंक काम करते हैं और समर्थन मार्ग में कर्मचारी होते हैं। त्रुटियाँ शामिल हैंः एक अमान्य टेम्पलेट, एक अनधिकृत पहचान, एक बार-बार होने वाली घटना और एक अस्थायी कनेक्शन विफलता। दस्तावेज़ में एक सफल उदाहरण से क्या पता चलता है कि इसे क्या करना चाहिए, इसके बजाय यह दर्ज करें कि प्रणाली वास्तव में क्या करती है।
नियंत्रित परीक्षण डेटा और प्राप्तकर्ताओं का उपयोग करें जो भाग लेने के लिए सहमत हैं। असंबंधित ग्राहकों को संदेश भेजकर किसी अभियान को मान्य न करें। भविष्य में भेजने के लिए एक वापसी योजना तैयार करें और पहले से दिए गए किसी भी गलत संदेश के लिए स्पष्टीकरण तैयार करें। रोलबैक प्राप्तकर्ता के अनुभव को मिटा नहीं सकता है। एक सफल पायलट को यह प्रदर्शित करना चाहिए कि टीम अनुमतियों, साक्ष्य और अपवाद संचालन को समझती है, न कि केवल एक अनुरोध ने विकास के दौरान सकारात्मक प्रतिक्रिया दी।
17. मानवीय संचालन की उपयोगी प्रक्रिया बनाएँ
स्वचालन किसी भ्रमित ग्राहक को जवाब देने की आवश्यकता को दूर नहीं करता है। टेम्पलेट, क्रेडेंशियल्स, असफल प्रेषण, समर्थन उत्तर और वाणिज्यिक समीक्षा के लिए स्वामित्व सौंपें। कच्चे जे. एस. ओ. एन. का निरीक्षण करने के लिए कर्मचारियों की आवश्यकता के बिना सामान्य राज्यों की व्याख्या करने वाले छोटे परिचालन नोट प्रदान करें। एक प्रचालक को पता होना चाहिए कि क्या कोई संदेश अनुमोदन की प्रतीक्षा कर रहा है, खाता विन्यास द्वारा अवरुद्ध है या पहले से ही एक परिणाम के साथ स्वीकार किया गया है जो अभी भी अज्ञात है।
वृद्धि को व्यावहारिक बनाए रखें। एक ग्राहक जो किसी अधिसूचना का जवाब देता है, उसे यह पता नहीं चलना चाहिए कि कोई भी उपयुक्त सेवा चैनल की निगरानी नहीं करता है। इसी तरह, एकीकरण की जांच करने वाले डेवलपर के पास खाता मालिक से उनका निजी पासवर्ड प्राप्त किए बिना संपर्क करने का एक तरीका होना चाहिए। स्पष्टता और सटीकता के लिए वास्तविक अनुमत संचार के एक छोटे से नमूने की नियमित रूप से समीक्षा करें। यह निरंतर देखभाल अक्सर पहले कार्यप्रवाह के भरोसेमंद होने से पहले एक अन्य भेजने के तरीके को जोड़ने की तुलना में अधिक मूल्यवान होती है।
18. अपॉइंटमेंट के ठोस उदाहरण से समझें
एक ऐसे प्रशिक्षण केंद्र की कल्पना करें जिसके प्रतिभागियों ने कक्षा की अद्यतन जानकारी के लिए डी. आई. डी. एल. यू. का चयन किया है। इसका पहला एकीकरण एक प्रतिभागी को सूचित कर सकता है कि पहले से ही पुष्टि किए गए सत्र में एक नया कमरा है। आवेदन प्रतिबद्ध सत्र रिकॉर्ड को पढ़ता है, सहमति प्राप्तकर्ता की पहचान करता है और एक अनुमोदित लेन-देन टेम्पलेट का चयन करता है। यह केवल अनुमत चर की आपूर्ति करता है और प्रेषण से पहले इच्छित अधिसूचना को दर्ज करता है। उदाहरण के लिए केंद्र को अपने पहले दिन प्रत्येक मार्ग या संलग्नक के साथ प्रयोग को सक्षम करने की आवश्यकता नहीं है।
अब एक गलती कीजिएः एक कर्मचारी सदस्य दो बार कमरा बदल देता है। प्रणाली को यह निर्धारित करना चाहिए कि प्रत्येक अधिसूचना किस घटना का प्रतिनिधित्व करती है और उसी घटना के डुप्लिकेट प्रोसेसिंग को रोकती है। यदि पहला संदेश पहले से ही स्वीकार किया जा चुका है, तो दूसरा अद्यतन अभी भी आवश्यक हो सकता है, लेकिन यह स्पष्ट रूप से पहले की जानकारी को हटा देगा। यदि प्रस्तुत करने का परिणाम अज्ञात है, तो प्रचालक को प्रतिवर्तित रीसेन्ड के बजाय सबूत की आवश्यकता होती है। यह अंतर एक इंजीनियरिंग नियम जितना ही एक व्यावसायिक नियम है।
अंत में, एक प्रतिभागी को सुलभता प्रश्न का उत्तर देने पर विचार करें। अधिसूचना प्रक्रिया ने केवल कमरे का नंबर भेजकर ग्राहक की यात्रा पूरी नहीं की है। केंद्र को एक अधिकृत सेवा प्रक्रिया, कर्मचारियों के स्वामित्व और एक उपयोगी जवाब की आवश्यकता है। उस पूर्ण अनुभव के खिलाफ पायलट का मूल्यांकन करें। इसका उद्देश्य यह है कि प्रतिभागी समझता है कि कहाँ जाना है और सहायता प्राप्त कर सकता है, न कि डैशबोर्ड प्रस्तुत किए गए API अनुरोधों की एक बड़ी संख्या की रिपोर्ट करता है।
19. निश्चित उपयोग के लिए प्लेटफॉर्म चुनें
DIDLOO Business Messaging API को उसकी अपनी पहचान, स्वीकृतियों और उत्पाद नियमों वाले DIDLOO एकीकरण के रूप में परखें। यह WhatsApp Business Platform का सीधे बदलकर लगाया जा सकने वाला विकल्प नहीं है। वास्तविक ग्राहक अनुभव के आधार पर पहुँच, वर्तमान दस्तावेज़, खाते की पात्रता, स्वीकृत सामग्री, सहायता की जरूरत और संचालन लागत की तुलना करें। किसी परिचित तकनीकी शब्द के कारण उत्पाद समान लगें, तब भी अप्रमाणित धारणाओं को तुलना में शामिल न करें।
सबसे मजबूत प्रारंभिक बिंदु एक छोटा, अपेक्षित और उपयोगी संदेश प्रवाह है। एक सत्यापित व्यावसायिक कार्यक्रम को एक अनुमोदित टेम्पलेट से जोड़ें, प्रमाण पत्र की सुरक्षा करें, प्रस्तुत करने और वितरण साक्ष्य को संरक्षित करें और प्राप्तकर्ता को एक स्पष्ट अगला कदम दें। विस्तार तभी करें जब मौजूदा कार्यप्रवाह का परीक्षण किया जाए और इसकी सीमाओं को समझा जाए। यह दृष्टिकोण एक एपीआई को बिखरे हुए अधिसूचनाओं के स्रोत से ग्राहक संचार के एक नियंत्रित हिस्से में बदल देता है।
स्रोत और आगे पढ़ने की सामग्री
तकनीक और API की दूसरी गाइड पढ़ें
सूचना प्रौद्योगिकी की अन्य स्वतंत्र गाइड में मैसेजिंग, क्रिएटिव मॉडल API, वॉइस टूल और संचार वर्कफ़्लो की तुलना करें।
सूचना प्रौद्योगिकी के लेख देखें